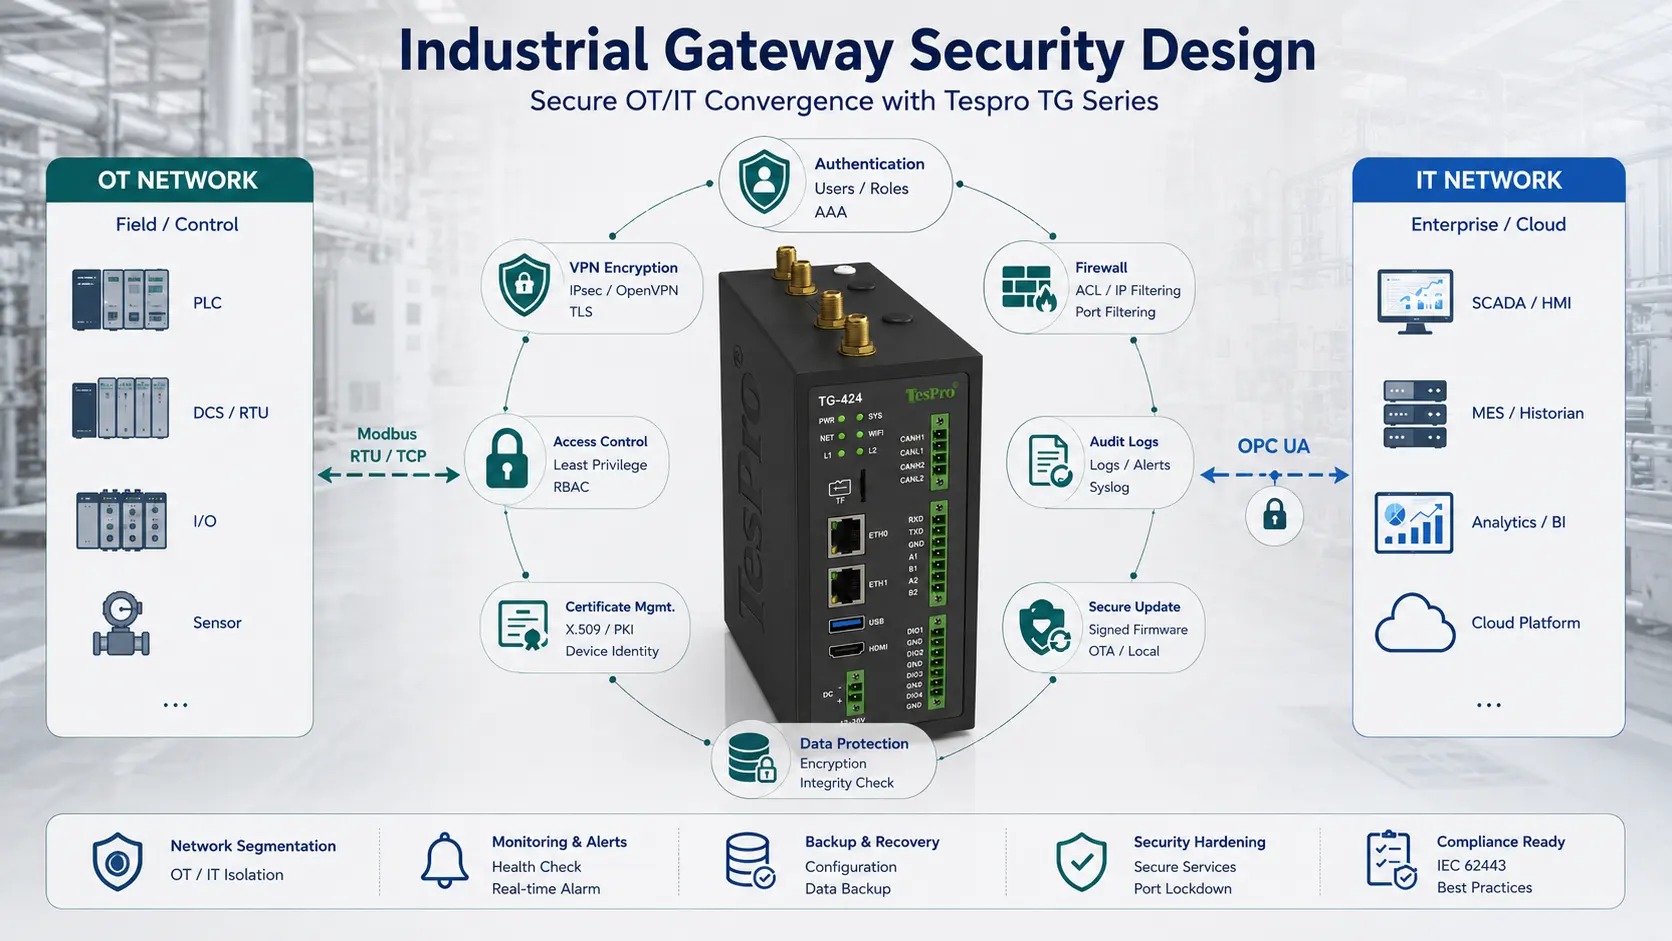
工业网关安全不是单一的VPN功能。它结合了设备身份、网络分段、最小权限、证书或强认证、防火墙策略、日志、固件更新和变更控制。由于网关连接OT设备和高层平台,必须定义通信方向、管理员、允许端口和恢复。
主要要点
•“支持加密”并不意味着系统安全。
•默认账户、共享密码和暴露的管理端口是常见风险。
•安全控制必须与可用性、维护和恢复一同进行测试。
先绘制通信边界地图
列出南向设备、北向平台、管理员、时间、DNS和更新服务器,然后为每个流定义方向、端口和身份。
独立管理平面与数据平面
管理访问应受源、用户和时间限制,且不应与普通数据路径共享弱凭证。重要的变更必须被记录并可逆转。
安全验证必须包含失败
除了扫描和账户测试外,还要验证过期证书、错误时间、无法使用平台、配置不良、更新失败以及恢复程序。
Tespro的适用性
Tespro TG 系列网关和 TesproOS 可在部分型号上提供网页配置、网络和远程操作基础。具体的VPN、防火墙、证书、日志和更新功能取决于型号和固件,不应对所有设备都假设。
兼容性与选择清单
✓网络分区、数据流及允许端口
✓用户、角色、密码或证书
✓VPN、防火墙与远程维护方法
✓日志、时间同步与审计保留
✓固件源代码、更新、备份和回滚
✓漏洞响应、账户撤销与恢复
常见问题解答
问:如果网关位于防火墙后面,它安全吗?
答:单独看不行。设备账户、服务、证书、固件和日志仍然需要管理。
问:VPN能取代网络分段吗?
答:没有。VPN保护路径,而分段限制了可达性。它们有不同的用途。
问:为了方便,默认密码可以保留吗?
答:不应该。默认或共享凭证应在部署时更改,并在生命周期内进行管理。