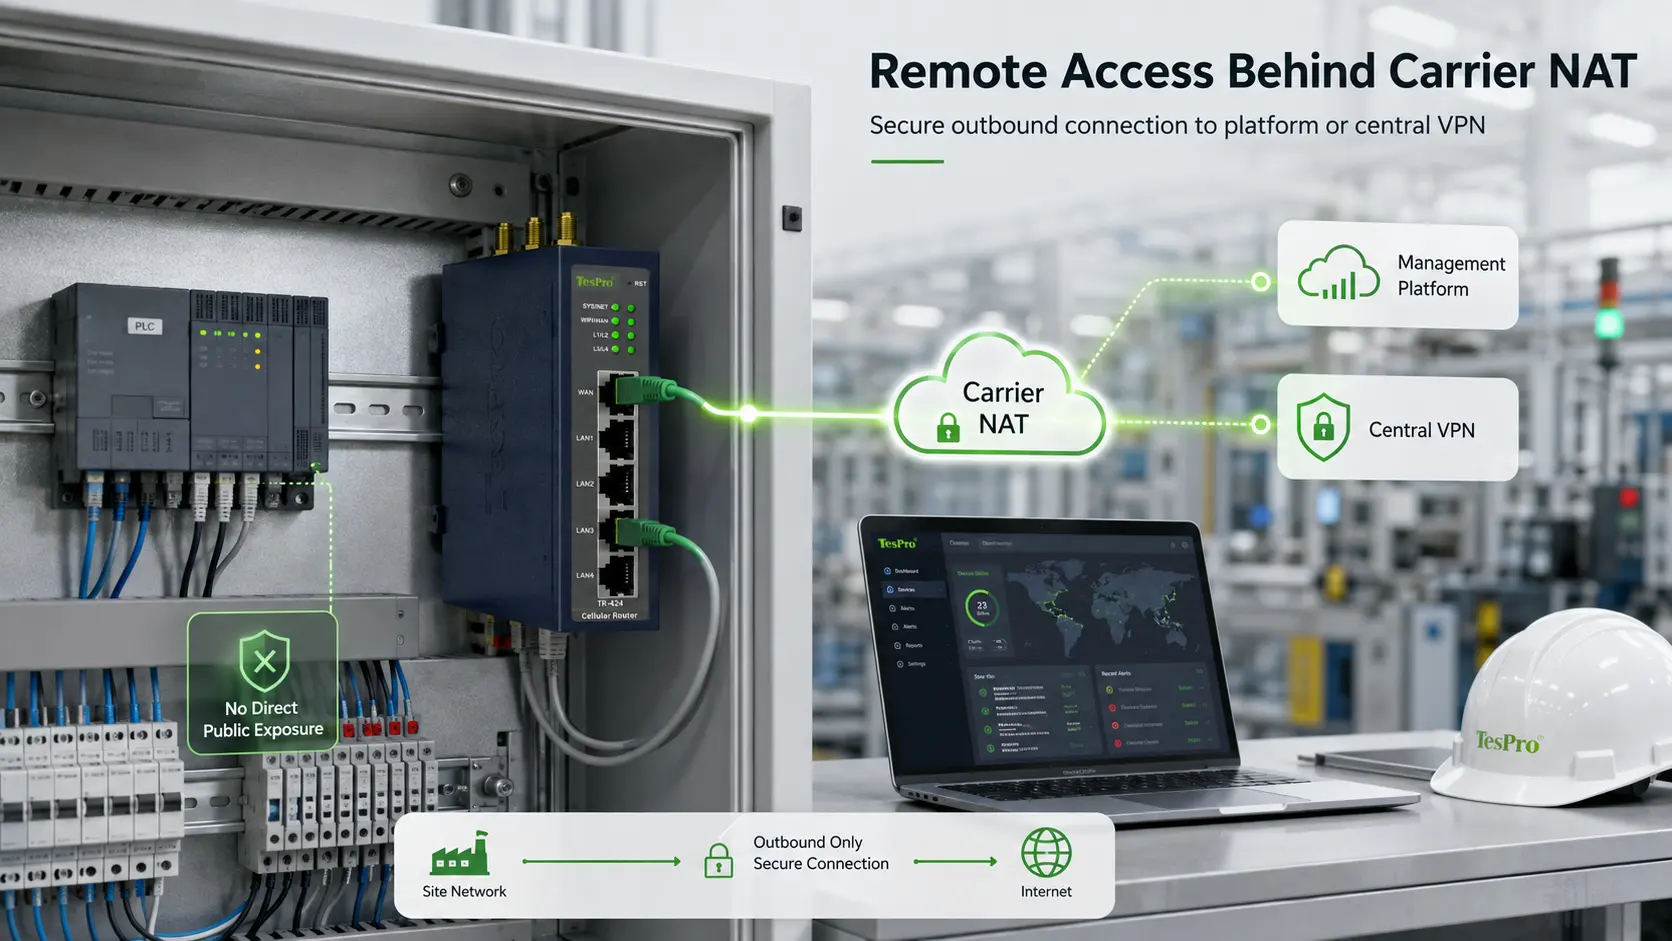
在运营商NAT后,站点路由器可以发起与管理平台或中央VPN的会话。这样可以避免PLC直接暴露在公共互联网上。
主要要点
- 出站发起的连接通常避免站点的公共IP
- 设备管理与操作数据分离
- DNS、证书和时间同步会影响隧道的稳定性
从应用开始,而不是模型
在运营商NAT后,站点路由器可以发起与管理平台或中央VPN的会话。这样可以避免PLC直接暴露在公共互联网上。在实际项目中,出站发起的连接通常避免站点的公共IP,且在同一架构中必须考虑设备管理与运营数据的分离。从工作负载、现场设备和操作模型开始,而不是单一的营销规格。
清晰的部署方法
实际操作顺序是确认运营商NAT类型和中央服务器/VPN,然后验证证书、DNS和用户身份,最后测试DNS、证书和时间同步对隧道稳定性的影响。记录通过标准,以便设计能在不同站点重复使用。
运营与维护条件
通过远程桌面控制现场电脑只是一种方法,并不能取代网络授权和设备身份。因此,公开内容和项目文档应说明模型、固件、区域网络、选项和环境条件,避免“每个项目都适用”或“绝对可靠”等无法验证的声明。
Tespro的适用性
Tespro TR-400 系列可作为 NAT 后方的工业连接入口,通过 VPN 或 TesproOS 相关的远程操作实现受控访问。可用性取决于型号和固件。
决策与验证表
| 决策因素 | 需要核实的事项 |
| 出站发起的连接通常避免站点的公共IP | 确认航母NAT类型,并在试点或现场测试中记录通过/不通过标准。 |
| 设备管理与操作数据分离 | 确认是否使用中央服务器/VPN,并在试点或现场测试中记录通过/不通过的标准。 |
| DNS、证书和时间同步会影响隧道的稳定性 | 核实证书和DNS,并在试点或现场测试中记录通过/不通过标准。 |
兼容性与选择清单
- ✓ 运营商NAT类型
- ✓ 中央服务器/VPN
- ✓ 证书与DNS
- ✓ 用户身份
- ✓ 设备子网
- ✓ 重连要求
常见问题解答
问:动态IP能支持远程维护吗?
答:是的。密钥是由站点设备发起和维护的出站连接。
问:需要端口转发吗?
答:通常在运营商NAT下无法使用,且不建议直接暴露工业端口。
问:云管理和VPN有什么区别?
答:云管理侧重于设备状态和配置,而VPN则提供网络层访问;范围取决于平台和产品。