远程PLC维护不应依赖于直接向公共互联网开放PLC端口。当前TR-424页面列出了OpenVPN、WireGuard、IPsec及其他VPN选项,以及双SIM/eSIM切换、链路监控、看门狗恢复、FOTA和基于云的批量更新。该组合涵盖了无人值守站点的安全访问和恢复。
要点
- VPN保护接入路径;双SIM提供链路冗余。它们解决了不同的问题。
- 链路切换后必须测试VPN和工程软件重新连接。
- TesproOS的远程日志、配置和批量升级可以减少部分现场维护。
构建受控远程访问架构
常见设计是路由器发起一条通往企业VPN端点或受控远程访问服务的隧道,然后通过防火墙规则、VLAN、证书和个人账户限制可达性。TR-424页面还列出了802.1X、RADIUS、TACACS、证书管理和攻击防护功能。
双卡并不意味着零中断
双SIM可以提升运营商或SIM卡故障时的可用性,但蜂窝注册、IP更改和VPN重建仍然需要时间。测试故障切换持续时间、隧道恢复、PLC工程软件重新连接和应用超时。
远程运营与维护将维护变成可重复的流程
TR-424支持Web UI、CLI、SSH、JSON-RPC、TESPROOS、FOTA、日志以及批量固件/配置更新。 [EOS]对于大型车队,标准化配置和诊断对生命周期成本的影响可能超过峰值吞吐量。
推荐的数据路径:工程师先到VPN,再到现场设备
更安全的维护路径通常是工程工作站→企业VPN或受控远程访问服务→TR-424,→特定的PLC/HMI子网,而不是直接将PLC服务暴露给公共互联网。限制可达性仅限于所需的子网、端口和账户。对于多个客户或项目,应使用独立的证书、凭证或设备组,以降低横向访问风险。
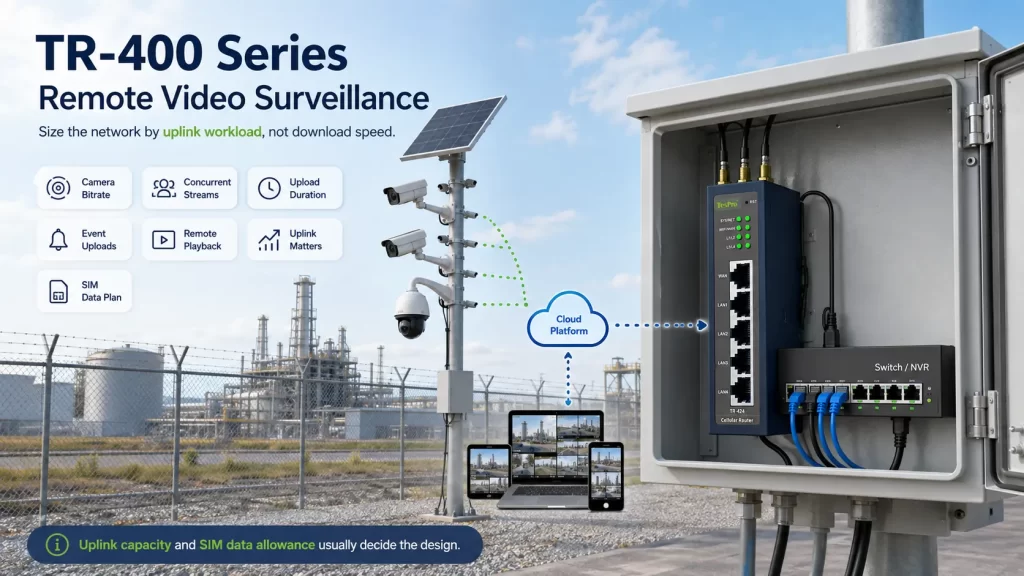
链路冗余和网络安全解决了两个不同的问题
双SIM测试应测量运营商丢失、SIM切换、蜂窝重新注册和IP变更。VPN测试应测量隧道重建、会话恢复、证书有效性和中央终端可用性。单独测试可判断最慢的恢复步骤是蜂窝通信、隧道重建还是PLC工程工具本身。
应用与技术边界
非常适合TR-424远程维护架构:无人值守的PLC/HMI站点,设备制造商的远程售后支持,分布式泵/能源站点以及需要双SIM加集中运维的项目。
需要额外安全层的情景:关键基础设施、多个外部维护方或严格合规应将路由器VPN功能与企业身份、跳转主机、审计和最低权限策略结合起来,而非仅依赖路由器。
TR-424将远程访问和远程操作纳入同一安全框架
TR-424将VPN、双SIM、链路监控和TesproOS远程操作置于同一设备层。其价值不在于将PLC直接暴露给公共互联网;它创建了一个受控的远程访问边界,当蜂窝路径发生变化时也能恢复并进行诊断。
常见问题解答
问:TR-424列出了哪些VPN技术?
答:当前页面列出了OpenVPN、WireGuard、IPsec、PPTP、L2TP、GRE、DMVPN及其他隧道功能。请确认项目的具体固件和企业安全需求。
问:切换双SIM后VPN会自动恢复吗?
答:路由器提供链路监控和切换功能,但恢复时间取决于网络、VPN类型和服务器设计。应在目标运营商上进行验证。
问:TesproOS能取消所有现场维护吗?
答:不会。远程配置、日志和升级可以减少现场访问,但电力、天线、电缆、硬件故障和安全现场操作仍需维护过程。
问:我可以用简单的端口转发远程访问PLC吗?
答:一些网络技术上允许,但直接向公共互联网暴露PLC服务通常是较差的安全设计。建议使用受控的VPN或远程访问平台,限制来源、目的地和凭证。